ItalianoIT
Richiedi una demo

Password Vault

I secret restano segreti.Anche per il server che li conserva.

Argus protegge credenziali, password, note riservate e allegati con cifratura eseguita nel browser. Il Server conserva contenuti cifrati, metadati, chiavi protette, permessi e audit.

Vault personale · sessione protettaSbloccato · 04:38
AES
Cifratura nel browserLa Frase Vault e le chiavi in chiaro non vengono inviate al Server
ERP
Amministratore gestionaleCompany · tag Produzione
Condivisa
FW
Firewall sedeHost Network Discovery
Privata
DB
Database reporting2 allegati cifrati · 4 versioni
Company
Browser
secret leggibile
Server
ciphertext
01 Vault02 Credenziali03 Condivisioni04 Governance

Repository zero-knowledge

Centralizzare senza consegnare i secret al Server.

Il browser cifra i contenuti e prepara le chiavi per i destinatari autorizzati. Argus può governare accessi, storico e recovery senza decifrare autonomamente le password custodite.

Credenziali

Secret e metadati separati

Titolo, destinazione e note descrivono la voce; password e contenuti sensibili restano cifrati.
Allegati

Documenti cifrati

I file vengono protetti prima dell’invio e richiedono la chiave della versione associata.

Contesto

Risorse collegate

Associa una credenziale a Client, host Network Discovery o servizi generici.

Organizzazione

Preferiti e tag personali

Ritrova rapidamente ciò che usi, senza imporre la stessa classificazione agli altri utenti.

01 · Vista d’insieme

Un unico spazio per trovare, distinguere e usare le credenziali.

La pagina principale separa a colpo d’occhio credenziali private, company e condivise. I contatori evidenziano anche elementi in scadenza e voci nel cestino, mentre ricerca e filtri riducono rapidamente il perimetro.
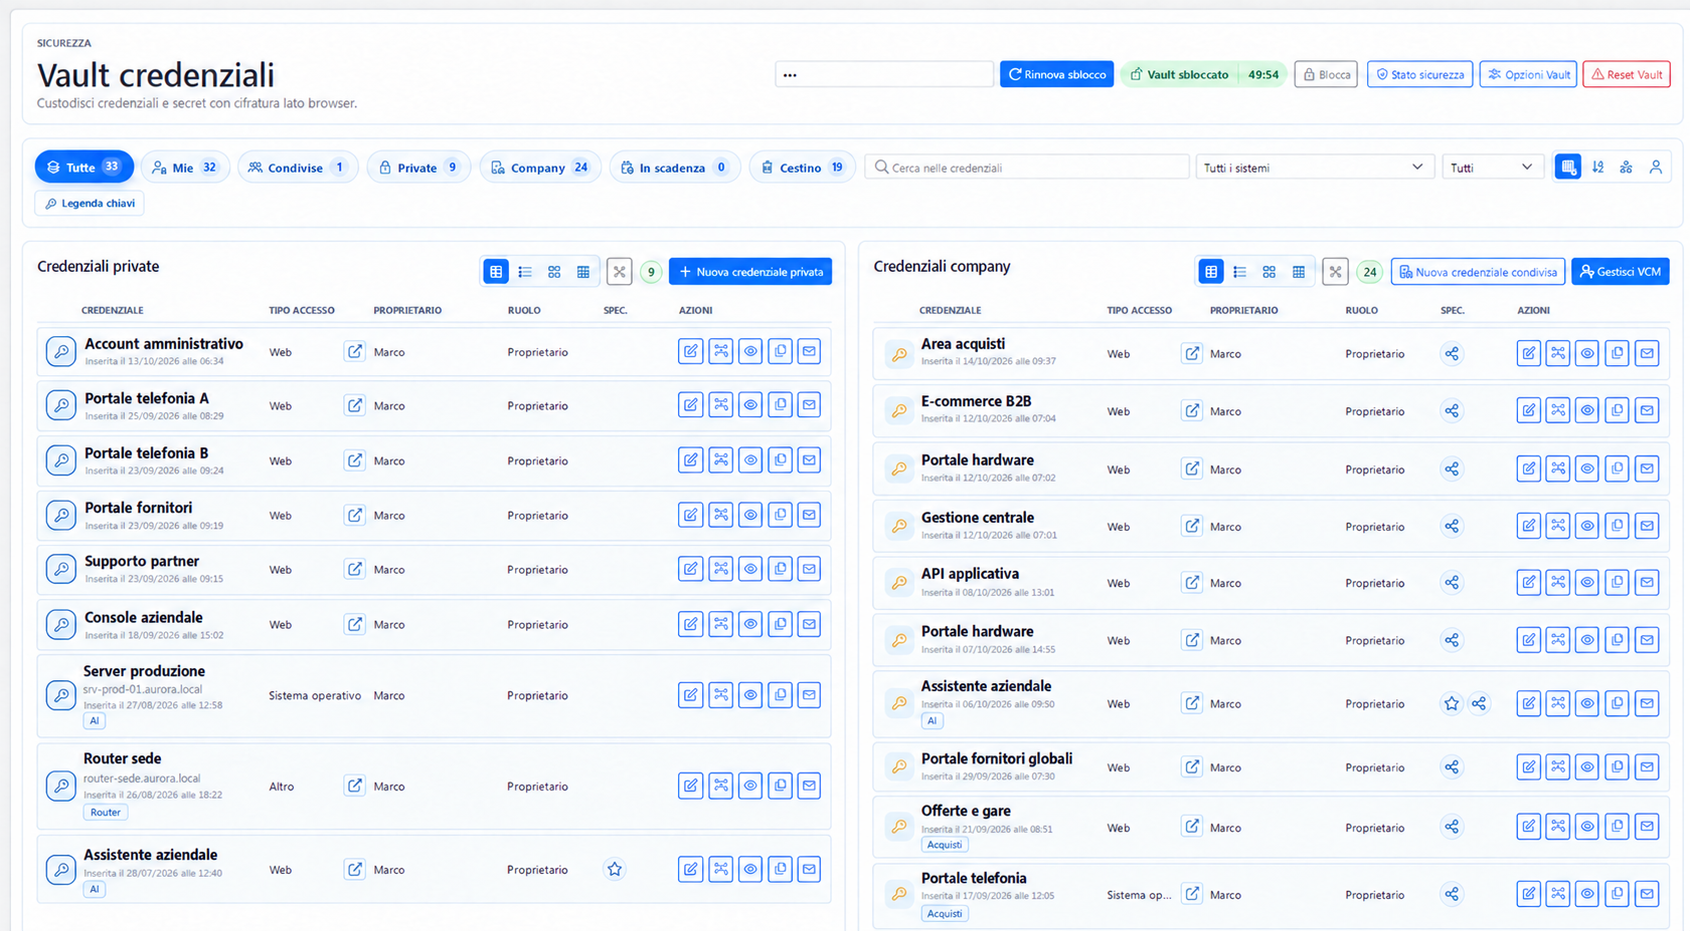
  • Viste compatta, elenco e griglia per adattare la densità delle informazioni.
  • Preferiti, tag personali e risorse collegate per ritrovare ciò che serve.
  • Azioni dirette per modificare, condividere, visualizzare, copiare o aprire l’audit.
  • Sessione Vault temporanea, bloccabile manualmente e rinnovabile dal browser.
Vault credenzialiPrivato · Company · Condiviso
Vista generale del Password Vault Argus con credenziali private e company
La vista d’insieme mette sullo stesso piano organizzazione personale, ambito della credenziale e azioni operative.
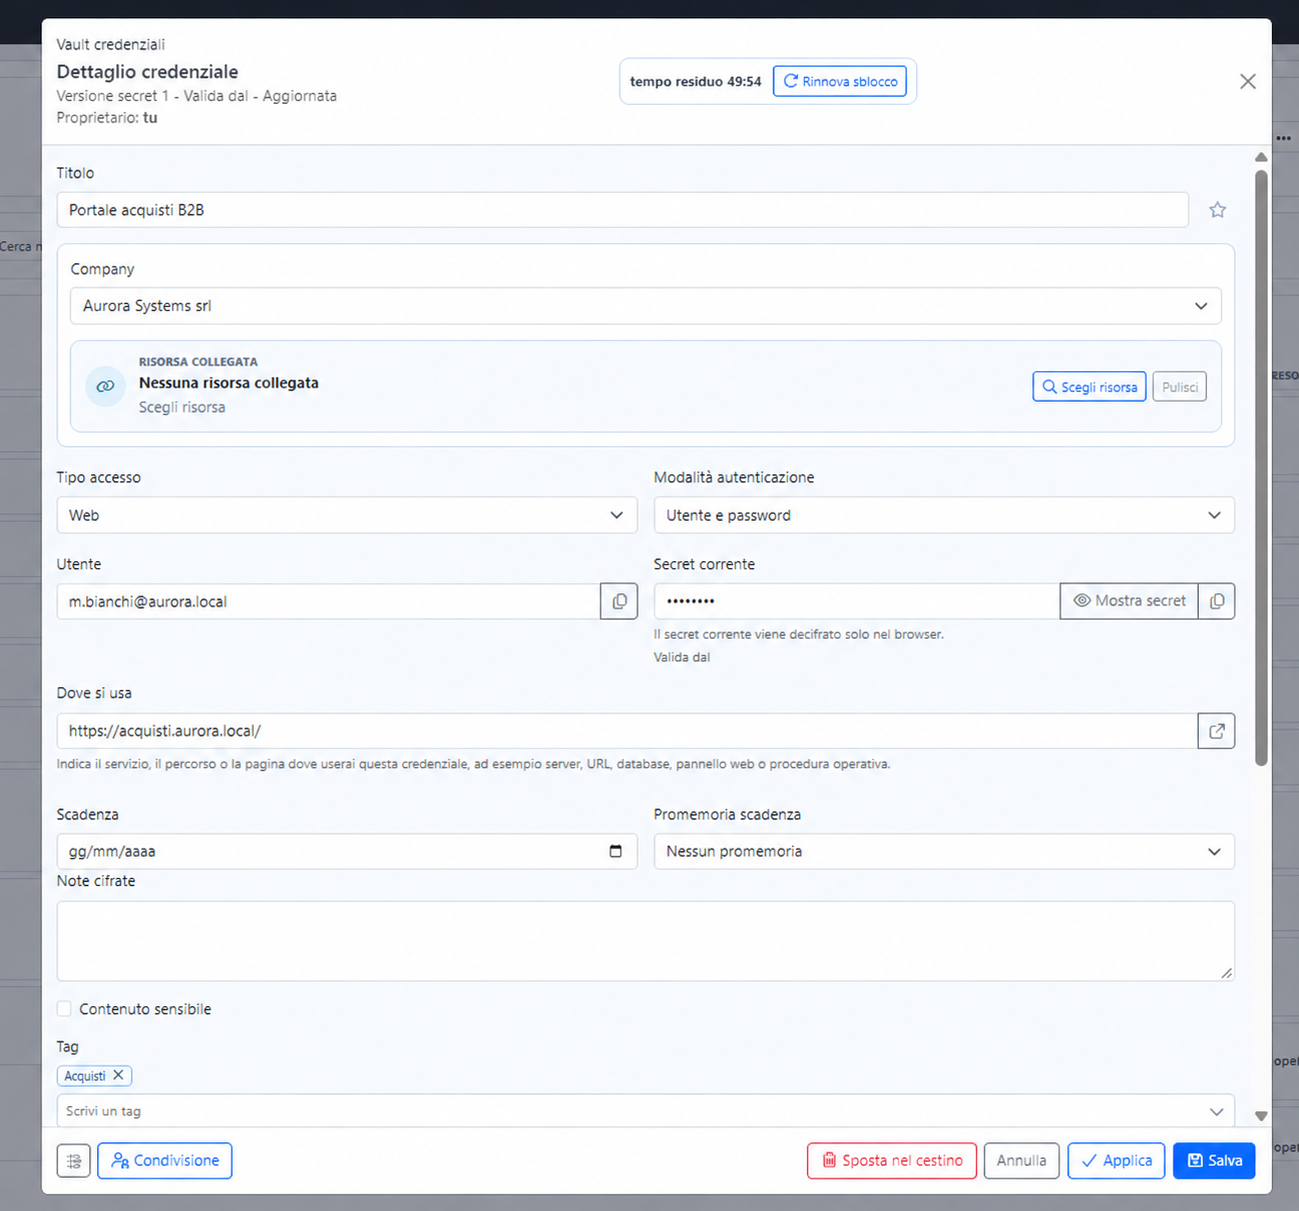
Dettaglio credenzialeSecret protetto
Dettaglio di una credenziale nel Password Vault Argus
Il secret resta mascherato e viene decifrato nel browser solo quando l’utente autorizzato ne richiede l’uso.
02 · Dettaglio credenziale

Il secret è solo una parte del contesto.

Ogni voce descrive anche dove e come viene usata: tipo di accesso, modalità di autenticazione, account, destinazione, scadenza, note cifrate e collegamento a una risorsa Argus.

Metadati operativiTitolo, company, risorsa e URL aiutano a identificare la credenziale senza esporne il contenuto.
Scadenza e promemoriaLe date rendono visibili le credenziali da rinnovare prima che diventino un problema operativo.
Preferiti e tagSono personali: organizzano il lavoro dell’utente senza cambiare la classificazione degli altri.
Versione del secretL’aggiornamento della password crea una nuova versione distinta dalle semplici modifiche descrittive.
03 · Audit

Sapere chi ha fatto cosa, e quando.

L’audit ricostruisce la vita della credenziale: creazione, modifiche, trasferimento alla company, visualizzazione e copia del secret. Ogni evento conserva utente, data, ora e dettagli utili come la versione interessata.
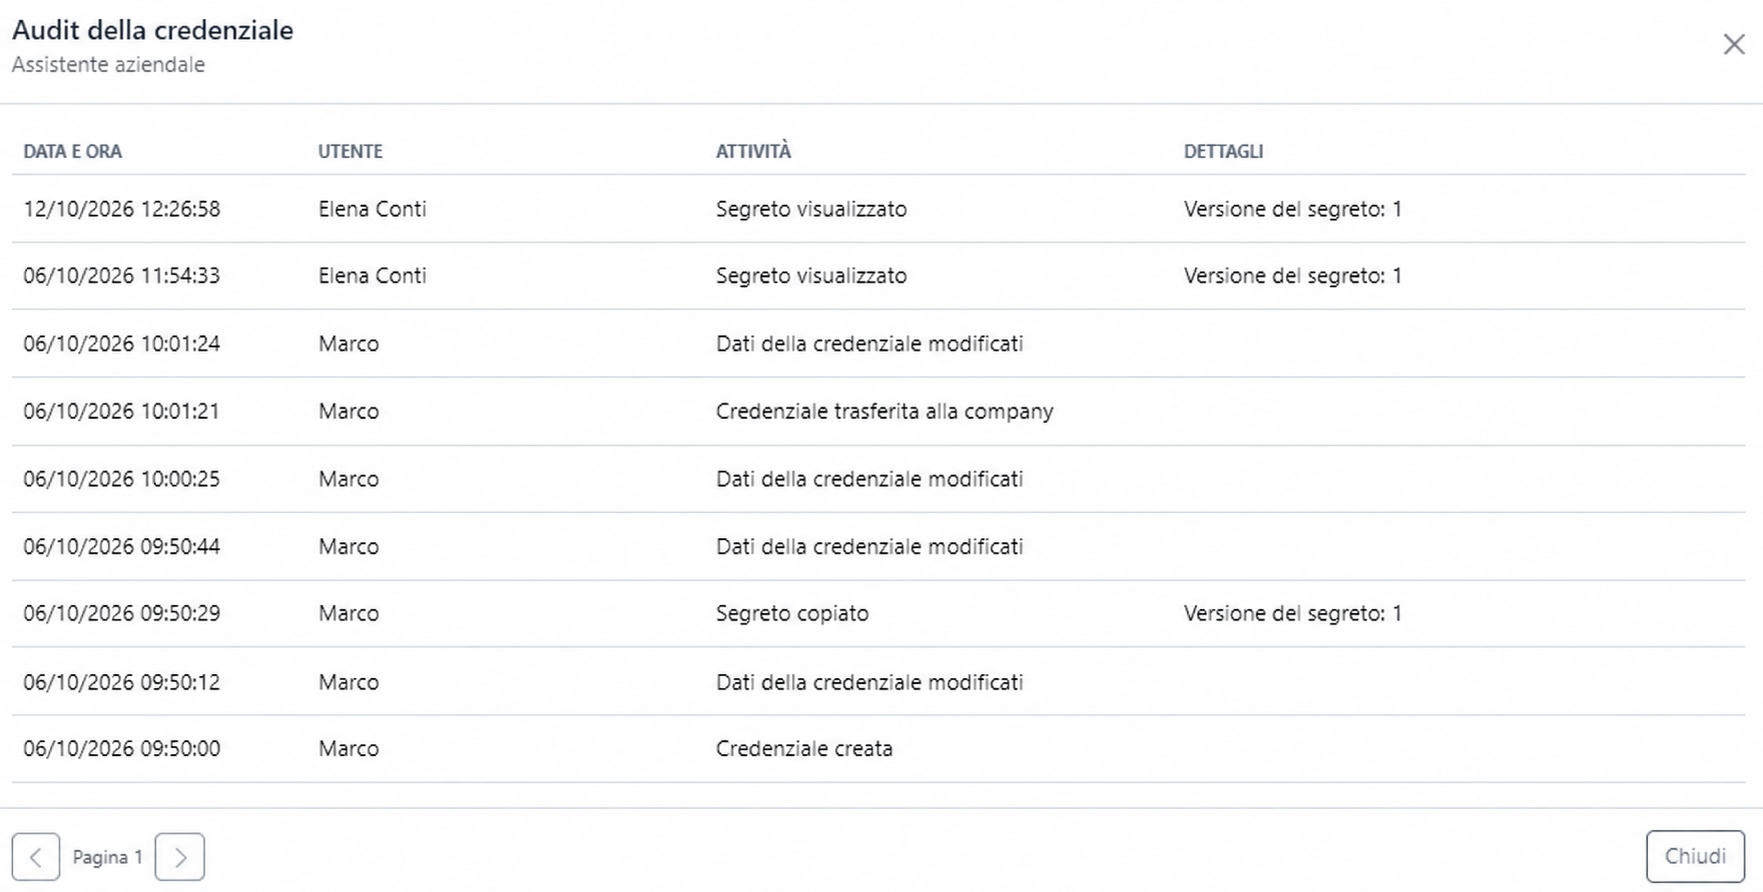
  • La cronologia distingue la consultazione del secret dalla modifica dei metadati.
  • Le versioni permettono di collegare l’azione al contenuto cifrato corretto.
  • L’audit registra l’operazione, non mostra il valore del secret.
  • La paginazione mantiene consultabile anche uno storico esteso.
Audit della credenzialeAzioni tracciate
Audit di una credenziale con utenti, attività e versioni
Lo storico rende verificabili accessi e modifiche senza trasformarsi in una copia in chiaro del secret.
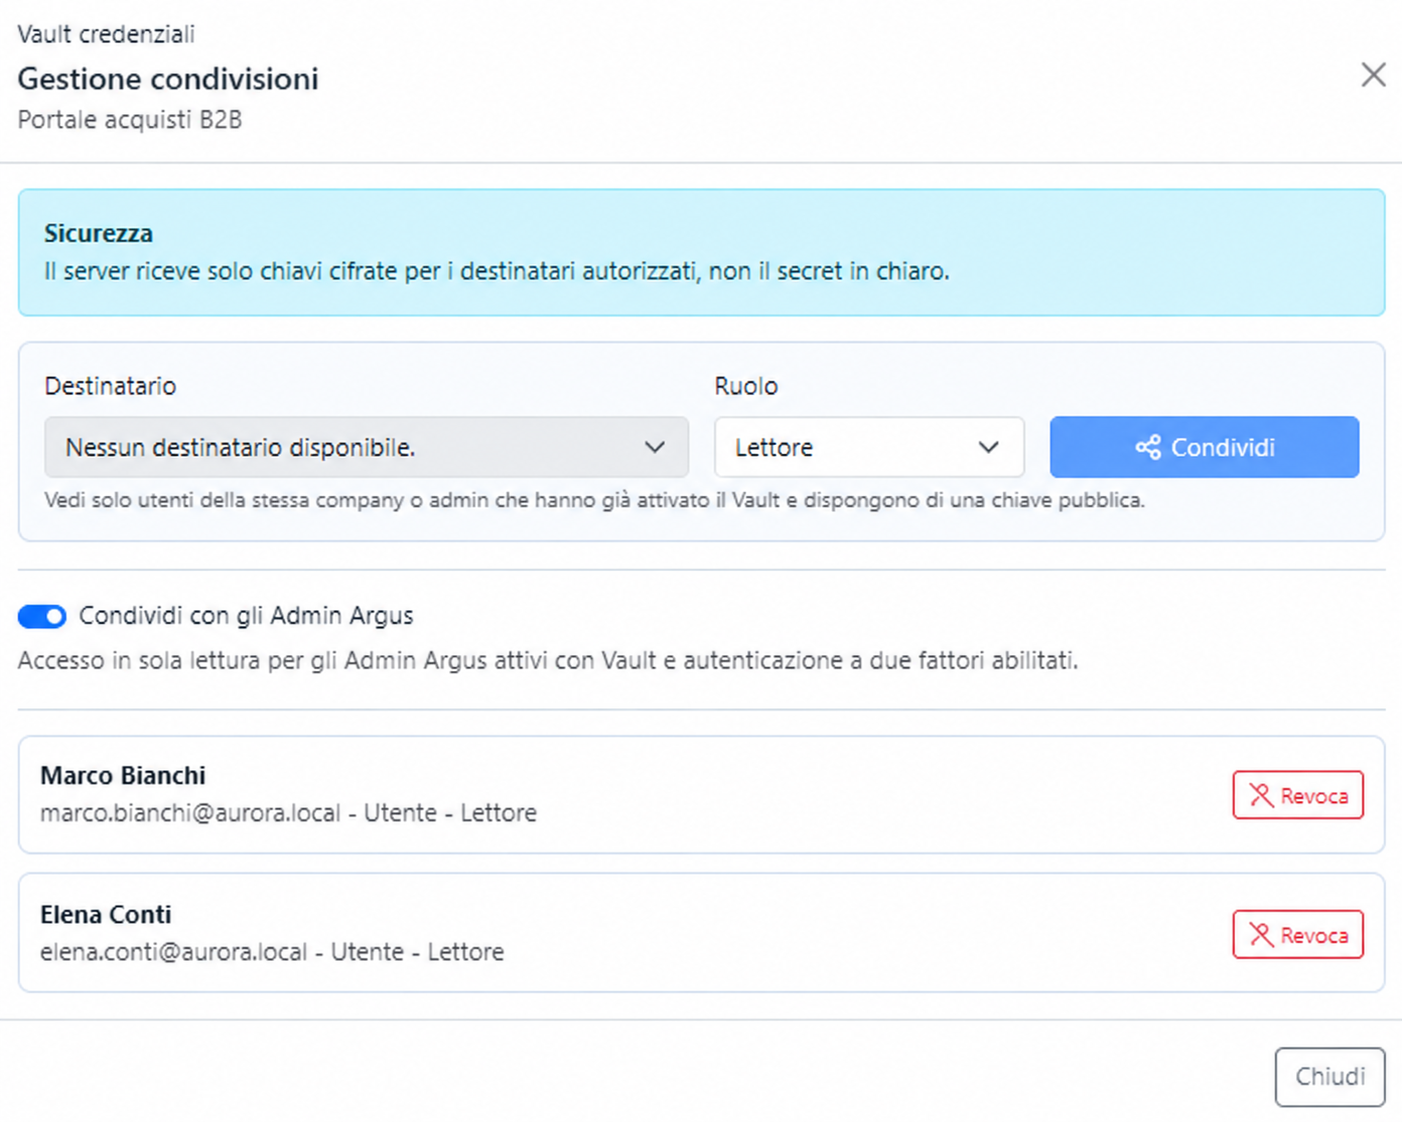
Gestione condivisioniRuoli e destinatari
Gestione delle condivisioni di una credenziale Argus
Il Server distribuisce chiavi cifrate ai destinatari autorizzati, non il secret in chiaro.
04 · Condivisione

Condividere significa assegnare un ruolo, non duplicare una password.

Il proprietario sceglie destinatario e ruolo. Sono disponibili solo utenti idonei, con Vault attivato e chiave pubblica pronta a ricevere la chiave cifrata della credenziale.

Proprietario

Gestisce contenuto, versioni, condivisioni e ciclo di vita della credenziale.

Co-manager

Collabora alla gestione secondo le autorizzazioni previste, riducendo la dipendenza da una sola persona.

Lettore

Può utilizzare il secret senza ottenere le capacità amministrative del proprietario.

La revoca protegge gli accessi futuri. Non può richiamare copie che un destinatario abbia già esportato o usato fuori dal Vault.

05 · Vault Company Manager

Una responsabilità di governance, non una chiave universale.

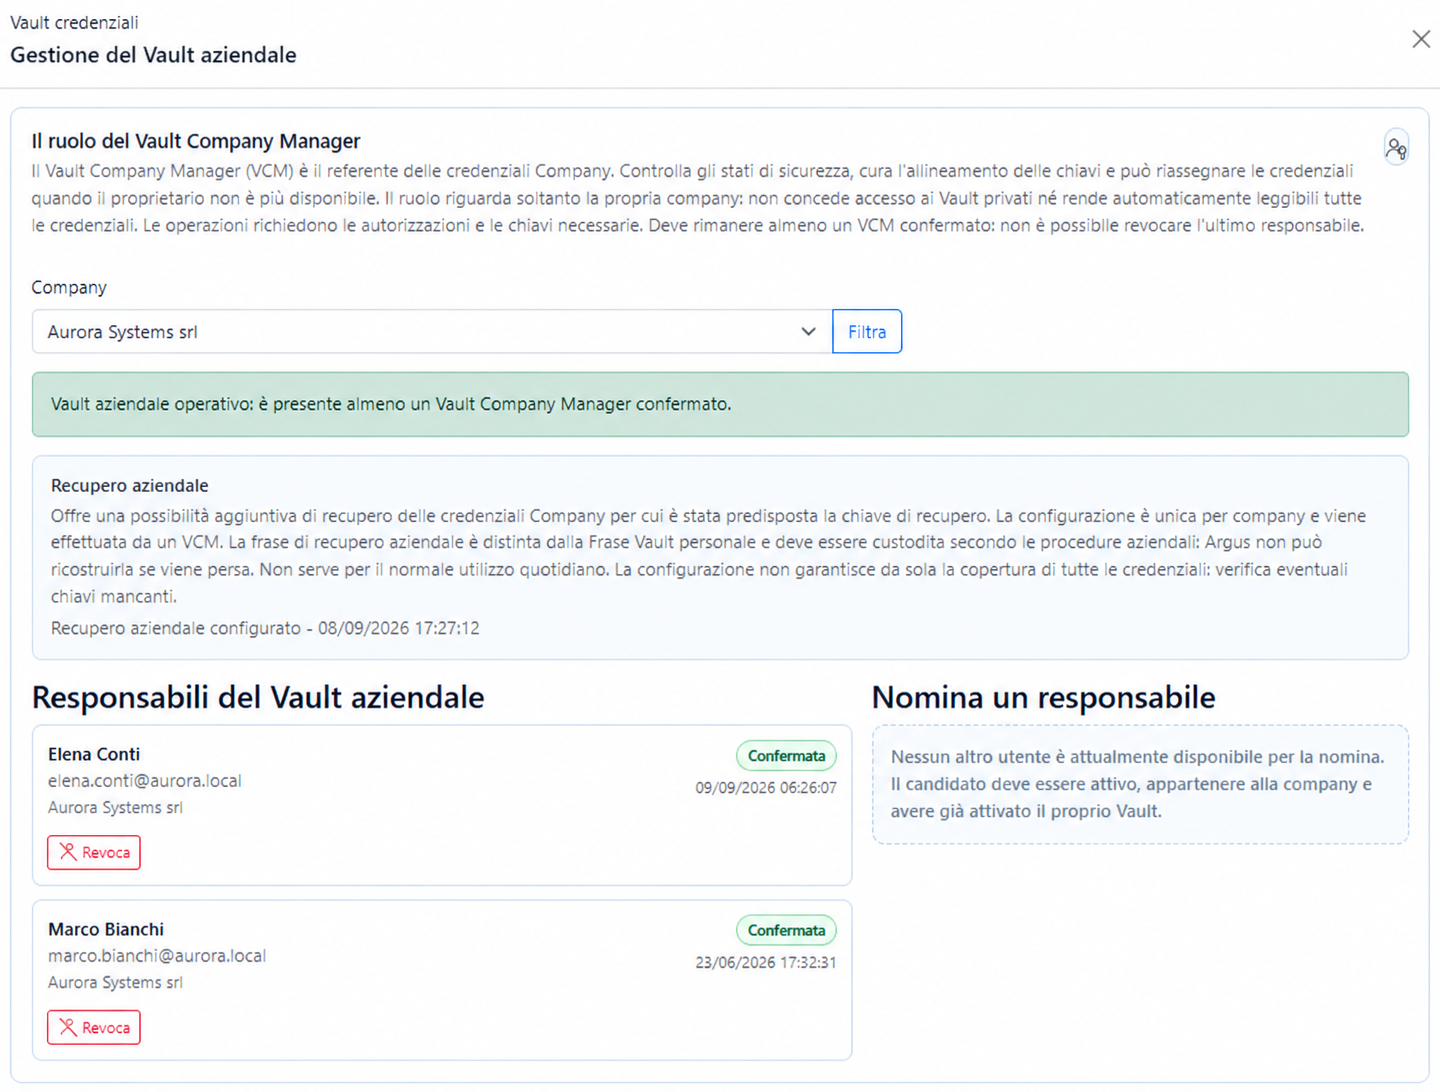
Il Vault Company Manager è il referente delle credenziali company. Controlla gli stati di sicurezza, cura l’allineamento delle chiavi e può riassegnare le credenziali quando il proprietario non è più disponibile.
  • Il ruolo riguarda soltanto la propria company e non concede accesso ai Vault privati.
  • Essere VCM non rende automaticamente leggibili tutte le credenziali.
  • Deve rimanere almeno un VCM confermato per garantire continuità di governo.
  • La recovery aziendale aggiunge una possibilità di recupero, ma richiede procedure e chiavi correttamente predisposte.
Gestione del Vault aziendaleResponsabili confermati
Gestione dei Vault Company Manager e del recupero aziendale
La governance resta esplicita: responsabili confermati, stato operativo e recovery aziendale sono visibili nello stesso punto.
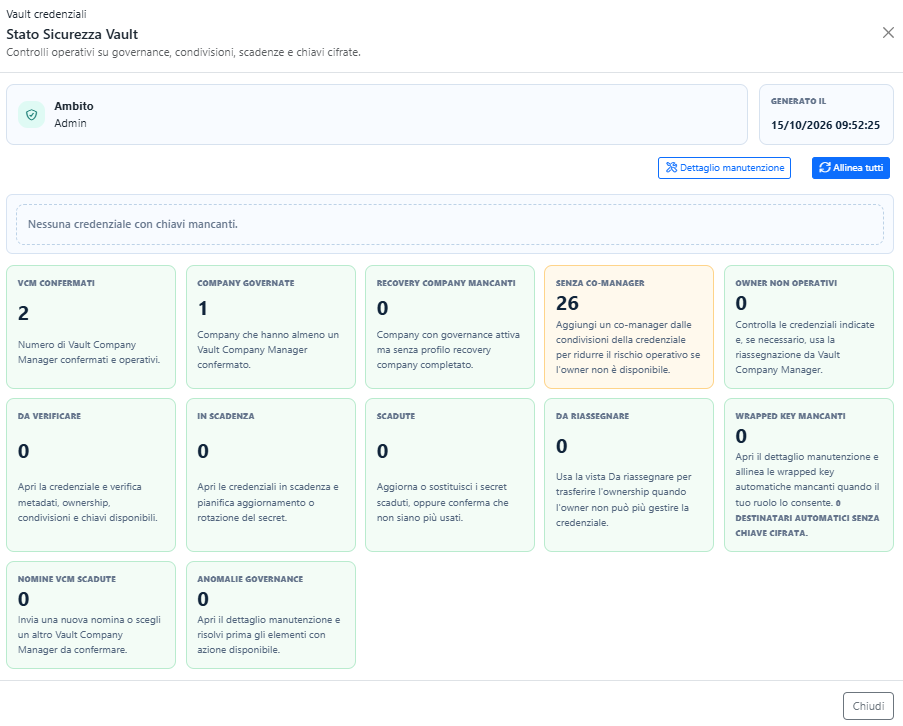
Stato Sicurezza VaultControlli operativi
Stato Sicurezza Vault con indicatori di governance, scadenze e chiavi
Gli indicatori trasformano problemi crittografici e organizzativi in attività concrete da verificare.
06 · Stato Sicurezza Vault

La sicurezza diventa una lista di condizioni verificabili.

Questa vista non assegna un punteggio generico: conta le situazioni che richiedono attenzione e spiega l’azione correttiva. Il tecnico può distinguere rapidamente una governance sana da una credenziale che rischia di non essere più gestibile.

GovernanceVCM confermati, company governate, nomine scadute e anomalie organizzative.
ContinuitàOwner non operativi, credenziali da riassegnare e assenza di un co-manager.
Ciclo di vitaElementi da verificare, in scadenza o già scaduti.
Chiavi e recoveryRecovery company mancanti e wrapped key non disponibili per destinatari autorizzati.

“Allinea tutti” è un’azione di manutenzione. Serve a riallineare le chiavi previste; non rende leggibili secret per cui mancano autorizzazioni o materiale crittografico valido.

Confine crittografico

La sicurezza è visibile. Il secret resta cifrato.

Il Monitor può evidenziare ruoli mancanti, scadenze, problemi di governance e chiavi da allineare. Non può però aggirare il modello zero-knowledge per ricostruire un contenuto privo delle chiavi necessarie.

Lo sblocco è temporaneo.La Frase Vault apre la sessione nel browser. Su dispositivi condivisi il Vault deve essere bloccato appena terminato l’utilizzo.